
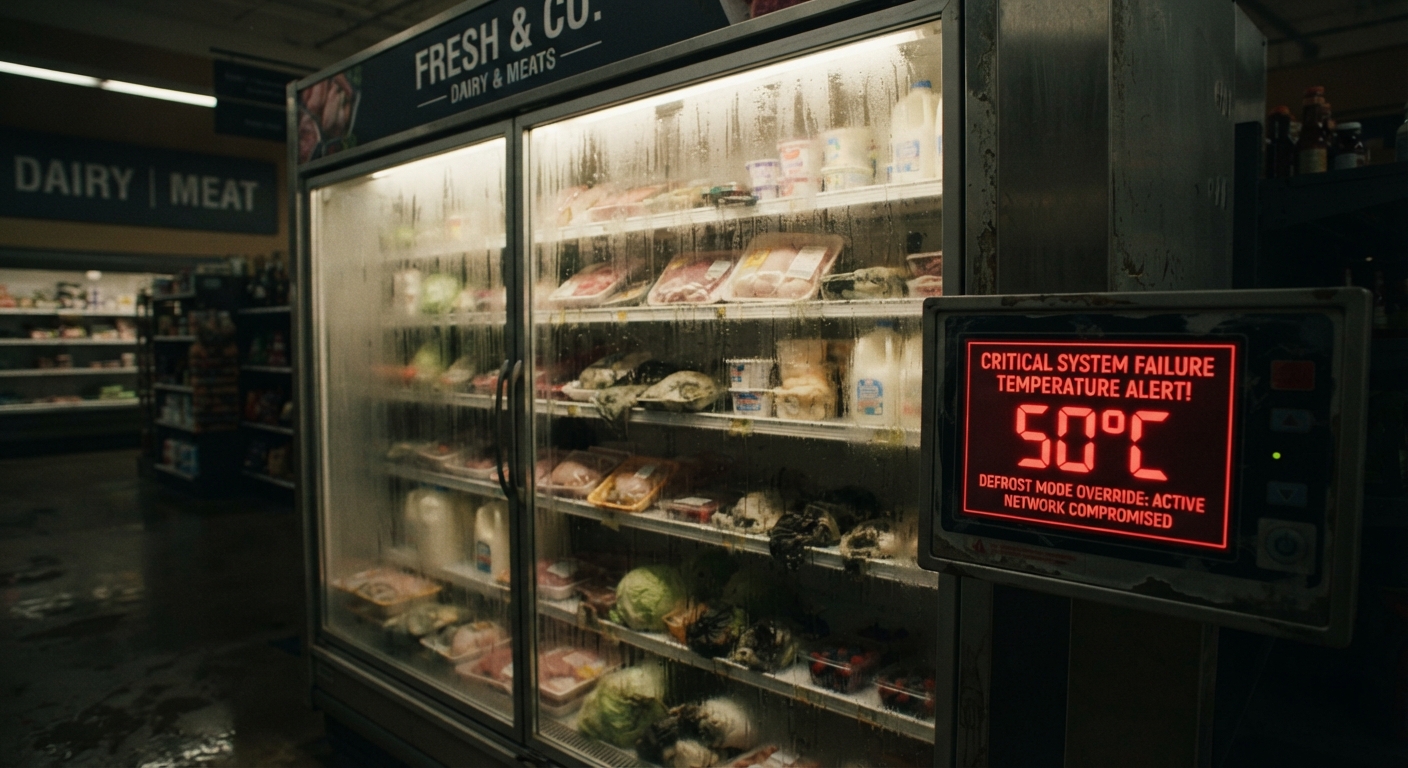
Un attacco hacker transnazionale ha preso di mira i sistemi di refrigerazione di centinaia di punti vendita in tutta Europa, replicando il drammatico precedente francese di ottobre. Colpiti anche store in Italia. Perdite ingenti e stock distrutti: ecco cosa sta succedendo e perché la catena del freddo è il nuovo punto debole della cybersecurity nel retail.
Una minaccia senza precedenti sta scuotendo il mondo della Grande Distribuzione Organizzata. Nelle ultime 48 ore, un massiccio e coordinato attacco cyber ha colpito i sistemi di gestione della refrigerazione e dei congelatori di centinaia di supermercati in tutta Europa. Le conseguenze operative ed economiche sono catastrofiche: tonnellate di merci fresche e surgelate da buttare, banchi frigo pesantemente danneggiati da surriscaldamenti anomali e fatturati aziendali paralizzati.
Il modus operandi dei pirati informatici descrive uno scenario da guerra geopolitica applicata al retail: i dispositivi di telegestione e controllo remoto delle centraline frigo sono stati violati, forzando l’attivazione del ciclo di sbrinamento continuo. In molti casi, le temperature interne dei banchi espositivi hanno raggiunto picchi di +50 °C, innescando principi di incendio e rendendo inutilizzabili le apparecchiature.
Il focolaio europeo e l’allerta in Italia
L’offensiva sta interessando player storici e grandi catene in Svezia, Belgio, Lussemburgo, Irlanda, Finlandia ed Estonia, colpendo marchi del calibro di Coop, Carrefour, Delhaize e le aree food dei colossi IKEA.
La minaccia ha ormai varcato i confini italiani. Palazzo Chigi e l’Agenzia per la Cybersicurezza Nazionale (ACN) stanno monitorando con la massima attenzione la situazione dopo i primi pesanti disservizi registrati in Sicilia (con picchi critici tra Catania e Palermo), a cui sono seguite nelle ultime ore segnalazioni analoghe in Toscana ed Emilia-Romagna. L’ACN ha già provveduto a diramare un vademecum d’urgenza a tutte le principali insegne della GDO italiana, esortando i responsabili IT e i direttori di rete a disconnettere immediatamente dalla rete pubblica i controller di refrigerazione non protetti da VPN o firewall dedicati.
 Il precedente di ottobre: il “caso Francia”
Quello che l’intero settore sta affrontando non è un fulmine a ciel sereno, ma la replica su scala continentale del “paziente zero” registrato lo scorso ottobre in Francia. Tra l’11 e il 12 ottobre, infatti, una rete di circa 500-700 supermercati a insegna Intermarché, Netto, Coopérative U e Leclerc era stata parzialmente messa fuori uso dallo stesso identico sabotaggio.
L’inchiesta delle autorità francesi ha evidenziato una grave vulnerabilità strutturale: l’utilizzo di vecchi controller industriali (in particolare del produttore Danfoss) direttamente esposti su Internet e, soprattutto, configurati ancora con le credenziali e le password di fabbrica. Una porta aperta che ha permesso a gruppi hacker (la pista principale punta a gruppi filorussi specializzati in sabotaggi infrastrutturali) di colpire al cuore la catena di approvvigionamento alimentare europea.
Dalle centrali ai frigoriferi: l’evoluzione della minaccia OT
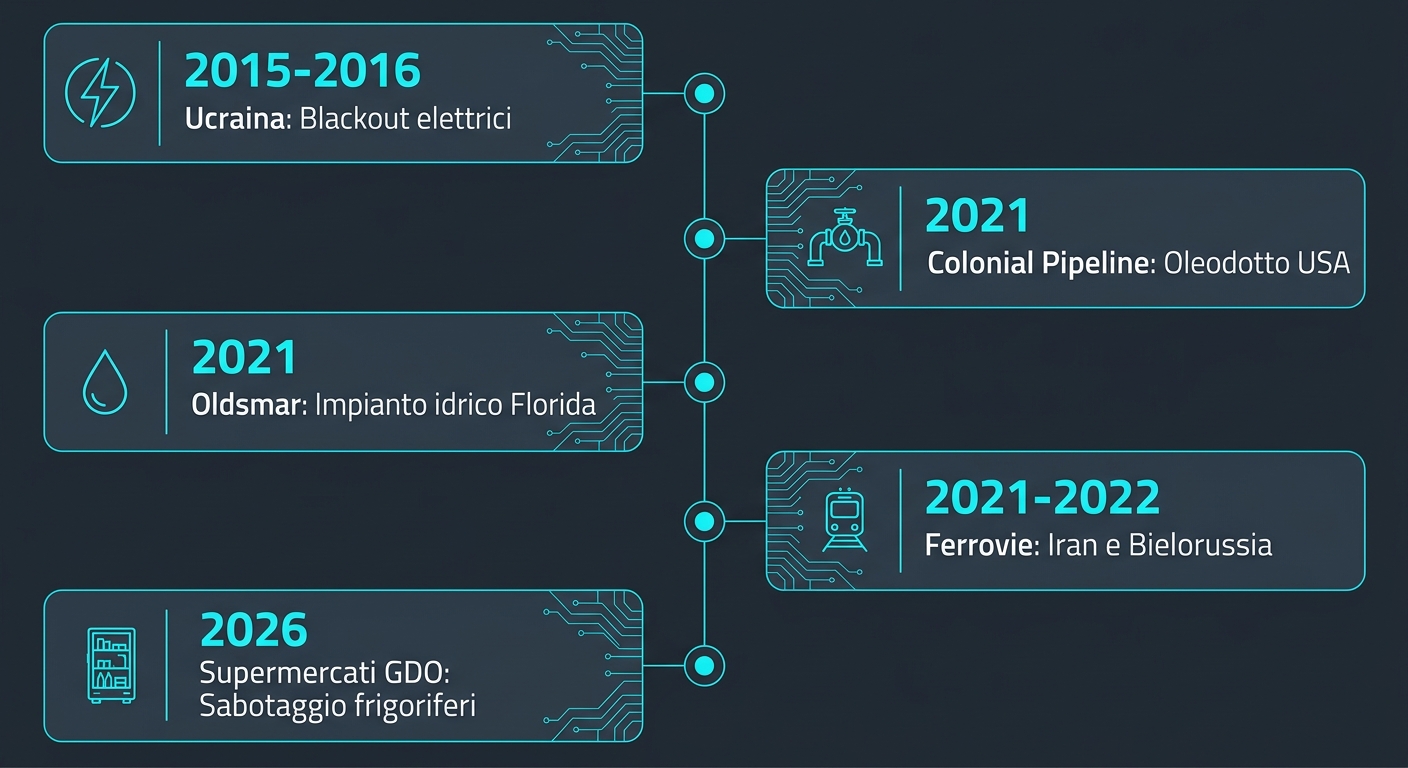
L’attacco ai banchi frigo rappresenta un salto di qualità nella strategia della criminalità informatica, che storicamente ha preso di mira le grandi infrastrutture di Operational Technology (OT). Se negli anni passati abbiamo assistito a blackout mirati in inverno contro le centrali elettriche ucraine (2015-2016), al blocco totale dell’oleodotto statunitense Colonial Pipeline (2021) o ai tentativi di avvelenamento chimico dell’acquedotto di Oldsmar in Florida, oggi l’obiettivo si è spostato sui nodi della logistica e del consumo di massa.
I precedenti nel settore trasporti – come il blocco dei sistemi di segnalamento delle Ferrovie Bielorusse nel 2022 o il caos logistico nei tabelloni delle Ferrovie Iraniane nel 2021 – dimostrano che mandare in tilt i servizi quotidiani dei cittadini è l’arma più efficace per creare panico e destabilizzazione economica.
La sfida per i Risk Manager della GDO
Per la GDO, la lezione di questa crisi è chiarissima: la sicurezza informatica non si limita più alla protezione dei dati dei clienti, delle carte fedeltà o dei server di fatturazione (IT). Oggi la vera vulnerabilità risiede nella gestione degli impianti fisici connessi (IoT e OT).
In un settore che viaggia su margini ridotti e dove l’efficienza della supply chain è tutto, l’adeguamento dei protocolli di sicurezza dei sistemi di refrigerazione non è più un costo differibile, ma l’unico modo per garantire la continuità aziendale e la sicurezza alimentare dei consumatori.